KI sicher einführen. Risiken bewerten. Governance etablieren.
Künstliche Intelligenz verändert, wie Unternehmen Daten nutzen, Entscheidungen treffen und Prozesse automatisieren. Damit steigen auch die Anforderungen an Sicherheit, Governance, Privacy und Compliance.
Consulteer InCyber unterstützt Unternehmen dabei, KI-Systeme sicher, nachvollziehbar und regulatorisch belastbar einzuführen. Unser AI Security Consulting verbindet Cybersecurity, AI Risk Management, KI-Governance, Architekturkompetenz und Erfahrung im Betrieb moderner Security Services.
Ziel ist es, KI-Initiativen nicht zu bremsen, sondern kontrolliert zu ermöglichen: mit klarer Strategie, fundierter KI-Risikobewertung, passenden Sicherheitskontrollen und einer Governance, die im Alltag funktioniert.
Unternehmen stehen vor der Aufgabe, KI-Initiativen zu ermöglichen und gleichzeitig die Integrität, Vertraulichkeit und Nachvollziehbarkeit ihrer Daten, Modelle und Entscheidungen zu wahren. Im AI Security Consulting stehen deshalb nicht nur technische Risiken im Vordergrund, sondern vor allem strategische, organisatorische und regulatorische Handlungsfelder.
Shadow AI
Mitarbeitende nutzen KI-Tools häufig bereits produktiv, bevor klare Richtlinien, Freigaben oder Sicherheitskontrollen bestehen. Ziel ist es, diese Nutzung sichtbar zu machen, Risiken zu bewerten und den Einsatz von KI in kontrollierte Bahnen zu überführen.
Angriffsfläche und neue Bedrohungen
Die Integration von KI-Komponenten, APIs, Datenquellen und externen Modellen erweitert die Angriffsfläche. Unternehmen benötigen klare Security Requirements, um KI-Systeme sicher in bestehende IT-, Cloud- und Applikationslandschaften einzubinden.
Komplexität und Regulatorik
Der EU AI Act, Datenschutzanforderungen und interne Compliance-Vorgaben erfordern klare Richtlinien für die AI-Nutzung, den Umgang mit Daten und die Kontrolle automatisierter Entscheidungen. Diese Anforderungen müssen frühzeitig in Governance, Risikomanagement und interne Kontrollsysteme integriert werden.
Transparenz und Governance
Der Einsatz von KI-Systemen und autonomen Agenten erfordert neue Freigabeprozesse, Verantwortlichkeiten und Kontrollmechanismen. Nur so lassen sich Entscheidungen nachvollziehen, Risiken steuern und Reaktionen auf Vorfälle klar definieren.
Qualität, Fairness und Ethik
KI-Systeme können fehlerhafte, verzerrte oder nicht nachvollziehbare Ergebnisse liefern. Unternehmen benötigen Qualitätsstandards für AI-Outputs, Verfahren zur Bewertung von Bias und Fairness sowie ethische Leitlinien für den verantwortungsvollen Einsatz von KI.
Unser Top-down Ansatz
AI Security beginnt nicht mit Tools oder einzelnen Sicherheitskontrollen. Sie beginnt mit einer klaren Strategie, verbindlichen Leitplanken und einer sicheren Umsetzung im Betrieb.
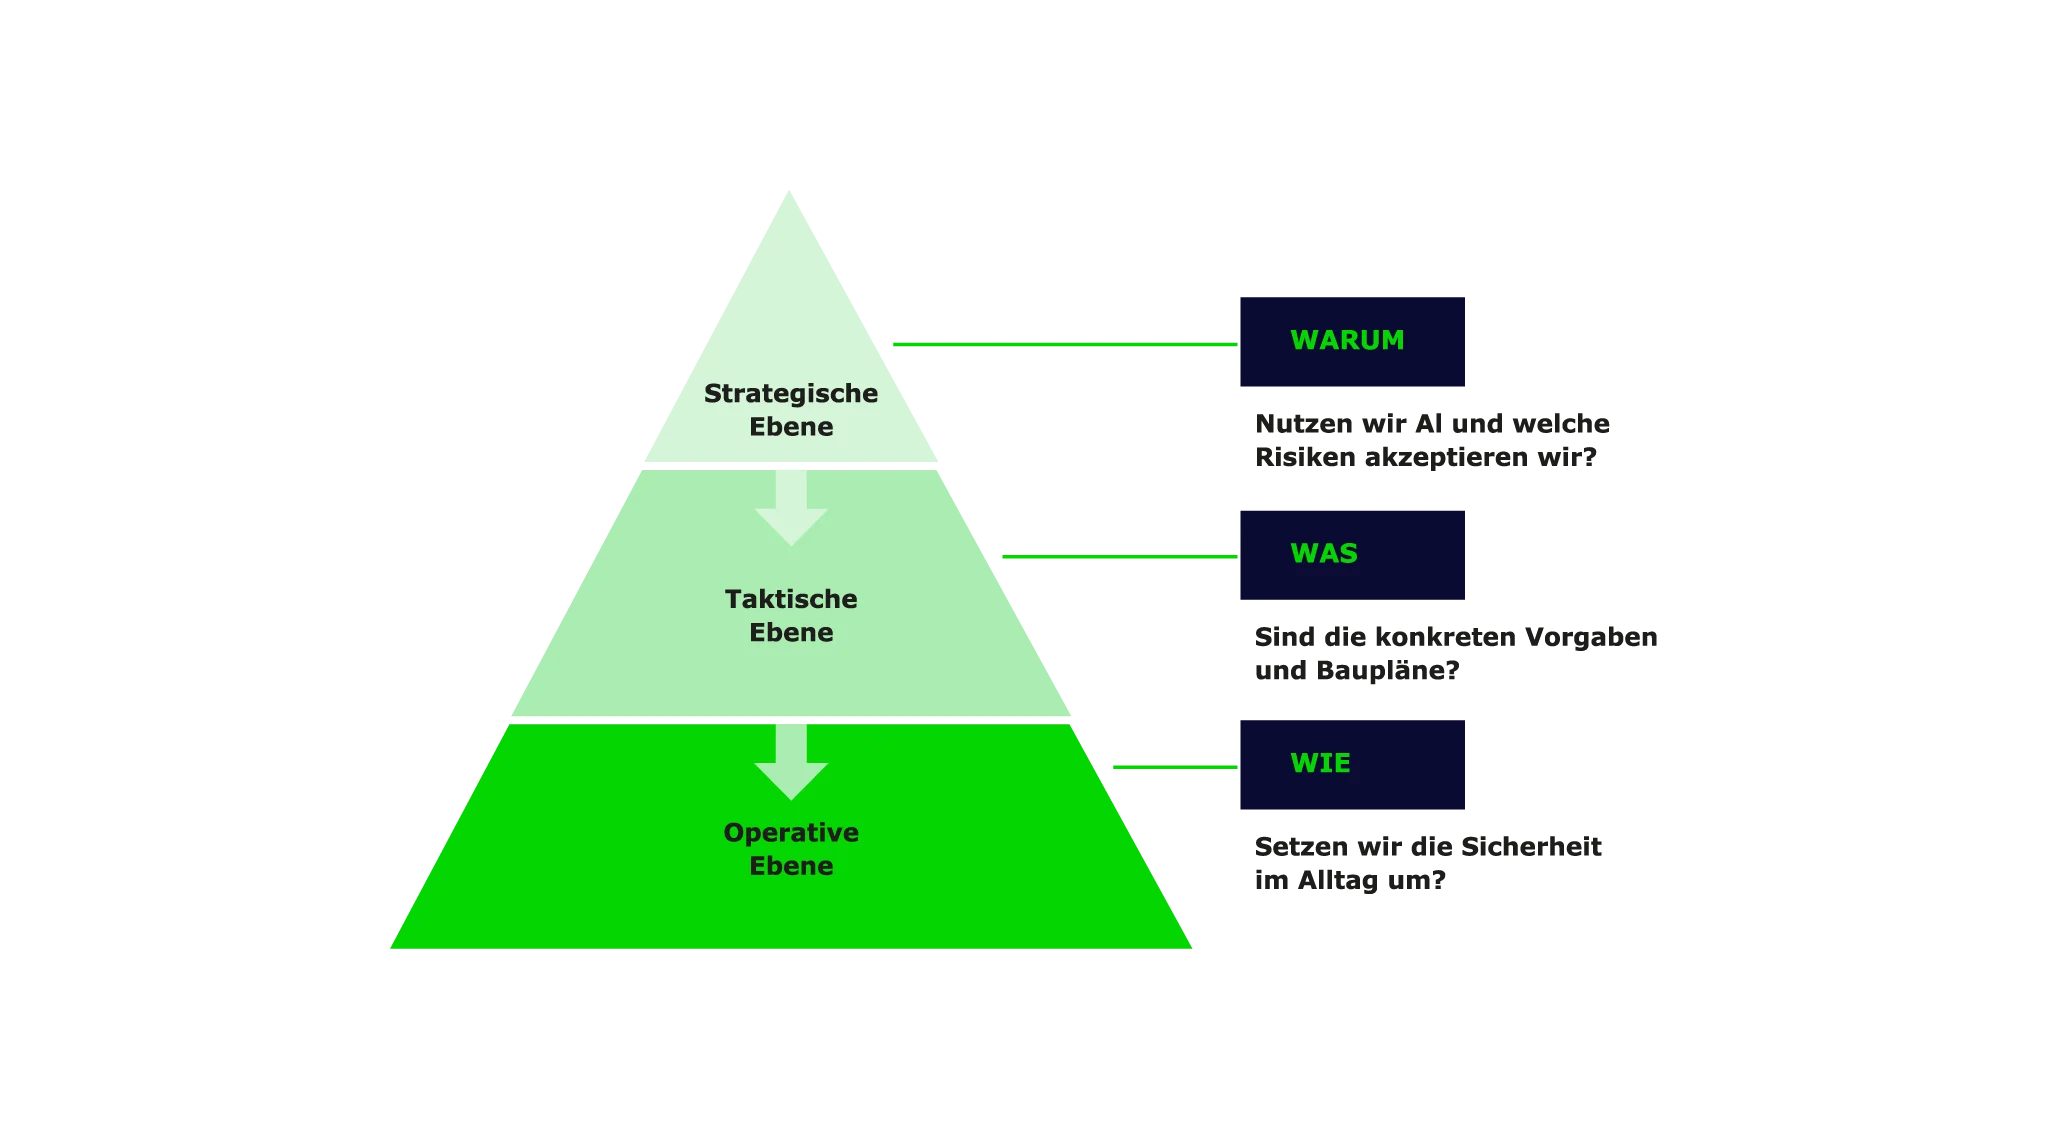
Deshalb verfolgt Consulteer InCyber einen Top-down Approach, der AI Security auf drei Ebenen betrachtet:
1. Strategische Ebene: Governance & Vision
Warum nutzen wir KI und welche Risiken akzeptieren wir?
Auf dieser Ebene werden die Grundlagen für den sicheren Einsatz von KI geschaffen. Gemeinsam mit der Geschäftsleitung und relevanten Stakeholdern definieren wir Ziele, Verantwortlichkeiten und Governance-Strukturen.
Dazu gehören:
Definition der AI-Governance
Einordnung regulatorischer Anforderungen wie EU AI Act, DSGVO oder branchenspezifischer Vorgaben
Definition des Anwendungsbereichs von KI
Festlegung von Risikotoleranzen und Sicherheitszielen
Verankerung von Verantwortung und Entscheidungswegen
Das Ziel ist, Innovation zu ermöglichen, ohne Kontrolle, Compliance oder Transparenz zu verlieren.
2. Taktische Ebene: Architecture & Standards
Was sind die konkreten Vorgaben und Baupläne?
Hier wird die Strategie in konkrete Anforderungen und Sicherheitsstandards übersetzt. Es entstehen die Leitplanken für Architektur, Prozesse und den sicheren Einsatz von KI-Systemen.
Dazu gehören:
Definition von Security Requirements
Aufbau von Guardrails für KI-Systeme
Klassifizierung von Daten und KI-Anwendungen
Architekturvorgaben für Modelle, APIs und Datenflüsse
Integration von Security-by-Design-Prinzipien
Definition von Governance-, Freigabe- und Kontrollprozessen
So entsteht ein konsistenter Rahmen für die sichere Einführung und Skalierung von KI.
3. Operative Ebene: Risk & Implementation
Wie setzen wir Sicherheit im Alltag um?
Auf dieser Ebene werden die definierten Vorgaben in den operativen Betrieb überführt. Ziel ist es, Risiken kontinuierlich zu überwachen und Sicherheitsmassnahmen nachhaltig zu verankern.
Dazu gehören:
AI Risk Assessments
Schulungen und Awareness-Massnahmen
Monitoring von KI-Systemen und Modellen
Überwachung von Anomalien und Model Drift
Dokumentation und Nachweisführung
Unterstützung bei Audits und Compliance-Anforderungen
So wird AI Security zu einem festen Bestandteil des täglichen Betriebs und nicht nur zu einem einmaligen Projekt.
Unsere Beratungsfelder: Ein ganzheitlicher Sicherheitsansatz
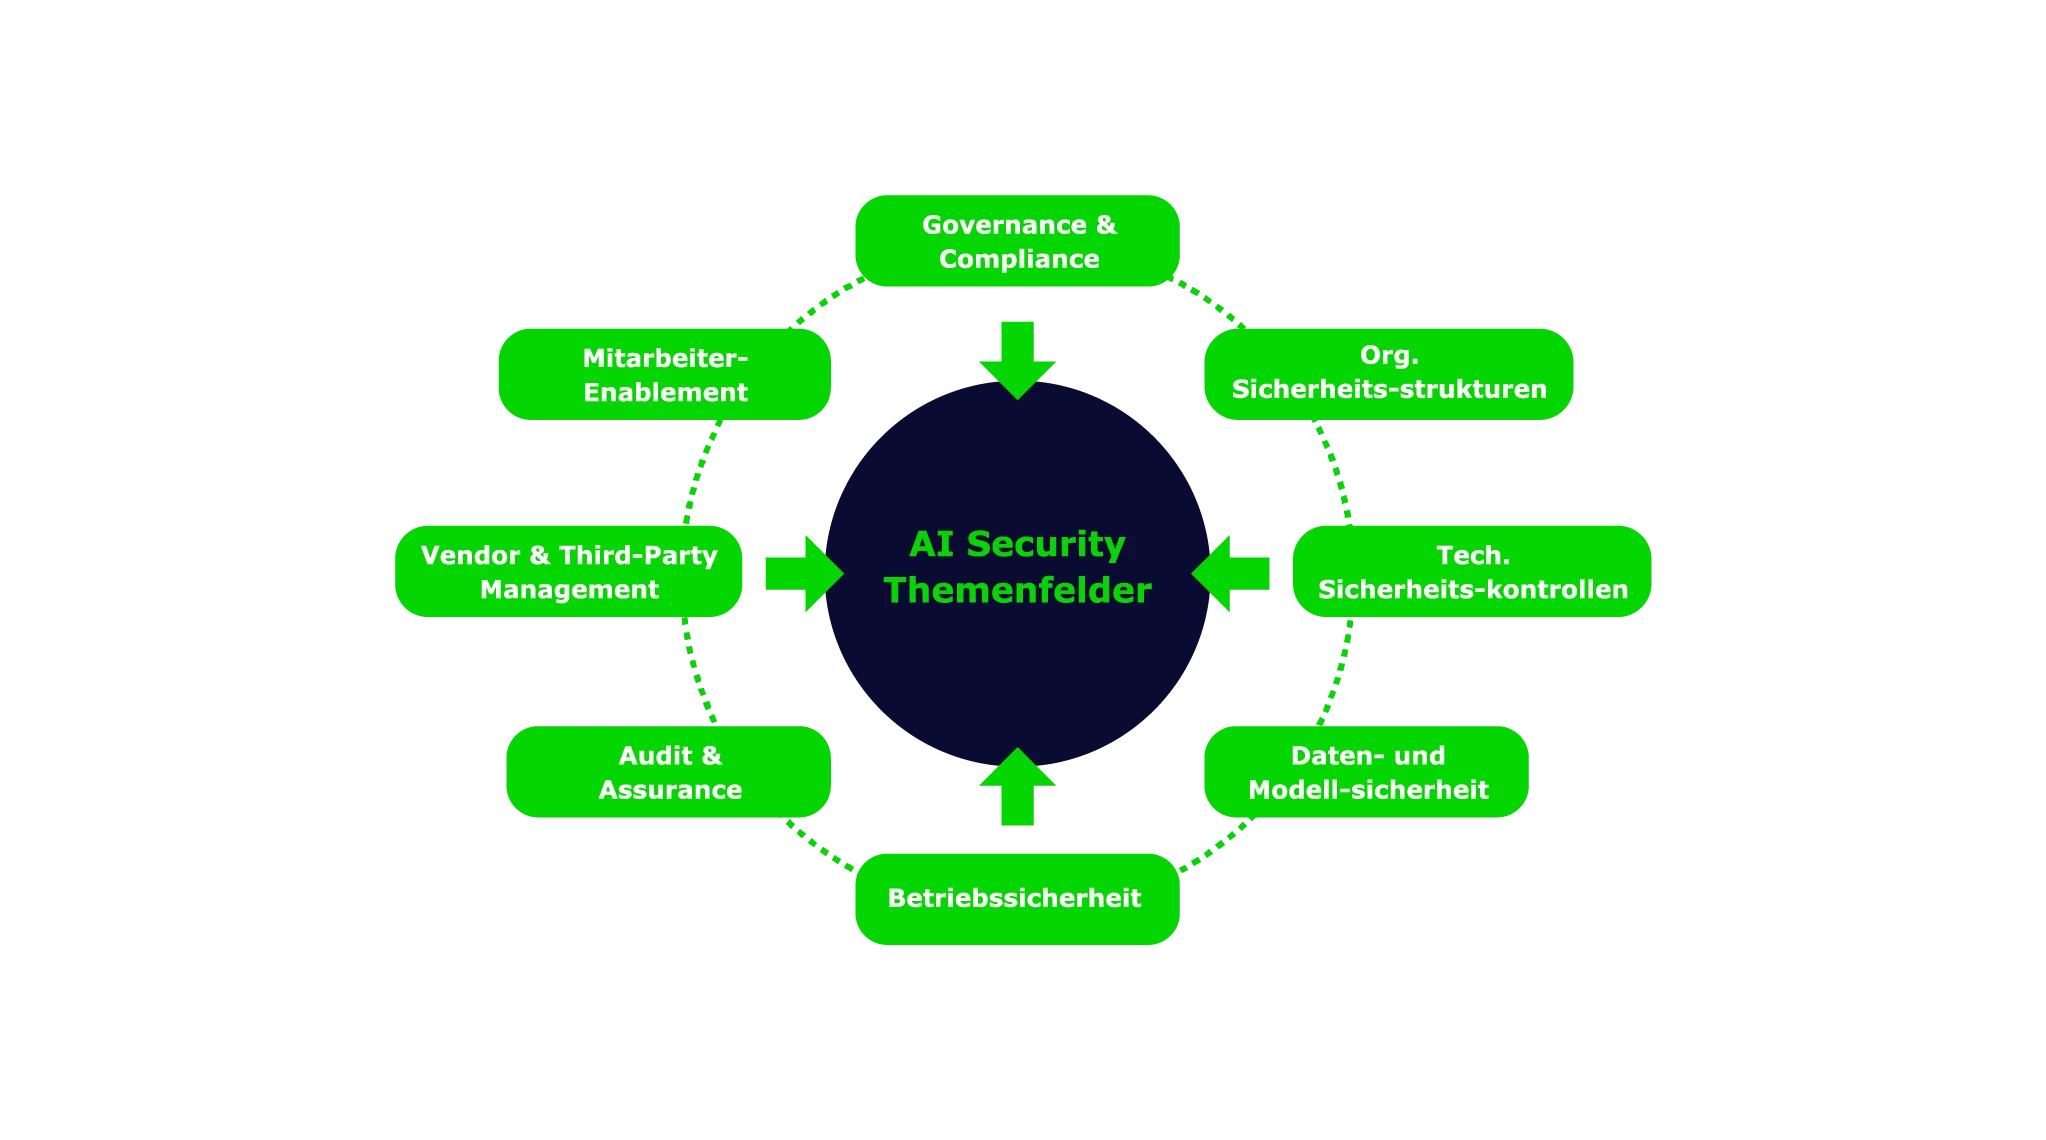
Unser Beratungsansatz deckt die zentralen Dimensionen der KI-Sicherheit ab – von Governance und Compliance über technische Sicherheitskontrollen bis zur operativen Verankerung im Unternehmen. Die Themenfelder orientieren sich an bewährten Frameworks wie NIST AI RMF, ISO/IEC 42001 und etablierten Best Practices.
1. Governance & Compliance
Aufbau klarer Governance-Strukturen für den sicheren und verantwortungsvollen Einsatz von KI. Dazu gehören AI Boards oder Centers of Excellence, Rollen und Verantwortlichkeiten, Richtlinien für die Nutzung von KI sowie die Einordnung regulatorischer Anforderungen wie EU AI Act, DSGVO und ISO/IEC 42001.
2. Organisatorische Sicherheitsstrukturen
Definition der internen Verantwortlichkeiten für KI-Sicherheit, Risiko und Betrieb. Dazu gehören der Aufbau von AI Security Expertise, klare Entscheidungswege, Eskalationsprozesse sowie Rollen für Incident Response, Risk Management und Compliance.
3. Technische Sicherheitskontrollen
Defining concrete security requirements for AI systems and AI applications. This includes least-privilege principles, access controls, guardrails for prompts and outputs, API security, and secure integration into existing CI/CD pipelines and operating models.
4. Daten- & Modellsicherheit
Schutz von Trainingsdaten, Modellen und KI-Anwendungen vor Manipulation, Datenabfluss und unkontrollierter Nutzung. Dazu gehören Strategien gegen Data Poisoning, Model Inversion, ungewollte Offenlegung sensibler Informationen sowie der Schutz von RAG-Architekturen und IP.
5. Betriebssicherheit
Sichere Betriebsmodelle für KI-Systeme – von Hosting-Strategien über Monitoring bis zur laufenden Kontrolle von Modellverhalten. Dazu gehören die Überwachung von Anomalien und Model Drift, klare Reaktionen auf Vorfälle sowie Prozesse für den sicheren Betrieb von APIs, Modellen und Agenten.
6. Audit & Assurance
Etablierung von Prüfprozessen zur Bewertung von Sicherheit, Compliance und Wirksamkeit. Dazu gehören KI-Risikobewertungen, Compliance-Checks, AI Red Teaming, Security Testing, Modell-Audits sowie die Vorbereitung auf interne oder externe Audits.
7. Vendor & Third-Party Management
Bewertung von KI-Lieferanten, externen Modellen, SaaS-Lösungen und Drittanbietern. Dazu gehören Risikoanalysen, vertragliche Sicherheitsanforderungen, Datenschutzvorgaben und klare Kriterien für die Nutzung externer KI-Technologien.
8. Mitarbeiter-Enablement
Befähigung von Mitarbeitenden für den sicheren Umgang mit KI im Alltag. Dazu gehören Richtlinien, Schulungen und Awareness zu Dateneingabe, Prompting, Transparenz, Freigabeprozessen und verantwortungsvoller Nutzung von KI-Tools.
Vorteile
Klarheit & Kontrolle
Sie erhalten Transparenz über bestehende KI-Systeme, KI-Anwendungen, Datenflüsse und Risiken. Gleichzeitig schaffen Sie die notwendigen Governance-Strukturen, Richtlinien und Verantwortlichkeiten für den sicheren Einsatz von KI.
Security by Design
Durch definierte Sicherheitsanforderungen, Guardrails und Security Controls stellen Sie sicher, dass KI-Systeme, Daten und Architekturen von Anfang an sicher konzipiert und betrieben werden.
Auditierbarkeit & Compliance
Sie etablieren Governance-Rahmenwerke und Prozesse, die regulatorische Anforderungen wie den EU AI Act, DSGVO und ISO/IEC 42001 unterstützen. Dadurch werden KI-Initiativen nachvollziehbar, überprüfbar und langfristig compliancefähig.
Risk Reduction & Enablement
Through clear policies, AI governance, and targeted employee enablement, you reduce risks such as shadow AI, data leakage, and misuse while promoting the secure adoption of AI technologies across the organisation.
Unser Projektvorgehen
Phase 1: Grundlagen & Scoping
Phase 2: Assessment & Roadmap
Phase 3: Strategy, Governance & Architecture
Phase 4: Operationalisierung & Enablement
Wir schaffen Transparenz über bestehende KI-Initiativen und definieren den Untersuchungsrahmen für die weitere Analyse.
Schwerpunkte:
Regulatory Scoping und Einordnung relevanter Anforderungen (EU AI Act, DSGVO, NIST AI RMF)
Erfassung bestehender KI-Anwendungsfälle und KI-Systeme
Aufbau eines AI Asset Inventory
Identifikation relevanter Stakeholder und Verantwortlichkeiten
Definition von Umfang, Prioritäten und Zielbild
Ergebnisse:
Scope-Definition und Stakeholder-Übersicht
AI Asset Inventory
Projekt- und Assessmentplan
Unsere Hilfsmittel & Tools: Beschleuniger für Ihre AI Security
Um schnell Transparenz zu schaffen und fundierte Entscheidungen zu ermöglichen, arbeitet Consulteer InCyber mit praxiserprobten Hilfsmitteln, Checklisten und Blueprints. Diese basieren auf internationalen Standards und Best Practices wie NIST AI RMF, ISO/IEC 42001 und OWASP und unterstützen eine effiziente Bestandsaufnahme, Bewertung und Priorisierung von KI-Risiken.
AI Governance & Security Readiness Check
Der AI Governance & Security Readiness Check unterstützt Unternehmen dabei, den Reifegrad ihrer AI Governance und KI-Sicherheit strukturiert zu bewerten. Er kommt insbesondere im Assessment zum Einsatz und schafft eine belastbare Grundlage für die weitere Roadmap.
Fokus: Governance-Strukturen, Datenschutz-Compliance, technische Sicherheitskontrollen, Awareness und organisatorische Verantwortlichkeiten.
Inhalt: Ein strukturierter Fragenkatalog mit Prüfpunkten zu AI Governance, KI-Risikomanagement, Security Requirements, Datenschutz, LLM Security und relevanten Standards wie ISO/IEC 42001, NIST AI RMF und OWASP.
Ergebnis: Eine priorisierte Heatmap, die zeigt, wo Ihre Organisation bereits gut aufgestellt ist und wo kritische Lücken bestehen.
AI Procurement & Deployment Blueprint
Der AI Procurement & Deployment Blueprint unterstützt IT, Einkauf, Security und Architektur bei der Bewertung neuer KI-Lösungen, KI-Tools und AI Services vor Beschaffung oder Einführung.
Fokus: Sicherheits- und Zulässigkeitsprüfung von KI-Lösungen vor Anschaffung, Integration oder produktiver Nutzung.
Inhalt: Ein strukturierter Entscheidungsrahmen auf Basis von Datenklassifizierung, Risikobewertung, Security Requirements, Vendor Risk, Einsatzmodell und vorgesehenem Datenzugriff.
Ergebnis: Eine klare Entscheidungsgrundlage, ob ein geplantes KI-Tool, ein externer AI Service oder eine neue KI-Anwendung für die vorgesehenen Daten und Use Cases sicher genug ist.
Sprechen Sie mit unseren Experten
Sie möchten KI sicher einsetzen, KI-Risiken bewerten oder eine belastbare AI Governance etablieren?
Consulteer InCyber ist Ihr verlässlicher Partner für AI Security Consulting – von der ersten Standortbestimmung über Strategie und Sicherheitsarchitektur bis zur Umsetzung im Betrieb.
Get in touch with us, and together we’ll create a tailored cybersecurity solution for your business.
FAQs zu Shadow AI
Für welche Unternehmen eignet sich AI Security Consulting?
AI Security Consulting eignet sich für Unternehmen, die künstliche Intelligenz sicher, kontrolliert und regulatorisch konform einsetzen möchten. Besonders relevant ist es für Organisationen mit ersten KI-Initiativen, Generative AI, AI Agents, sensiblen Daten, hohen Compliance-Anforderungen oder bereits vorhandener Shadow AI.
Auch regulierte Branchen wie Finanzdienstleister, Gesundheitswesen, Industrie, öffentliche Verwaltung und kritische Infrastrukturen profitieren von einem strukturierten Ansatz. Ziel ist es, KI-Systeme sicher einzuführen, KI-Risiken frühzeitig zu erkennen und Governance, Compliance sowie Sicherheitsmassnahmen entlang des gesamten KI-Lebenszyklus zu etablieren.
Was ist der Unterschied zwischen AI Security und AI Security Consulting?
AI Security beschreibt Massnahmen, Technologien und Sicherheitskontrollen zum Schutz von KI-Systemen, KI-Modellen, Daten und Anwendungen vor Missbrauch, Manipulation und unkontrolliertem Zugriff.
AI Security Consulting unterstützt Unternehmen dabei, diese Massnahmen strategisch zu planen, Risiken zu bewerten und Governance-Strukturen für den sicheren Einsatz von künstlicher Intelligenz aufzubauen. Während AI Security stärker auf die technische Absicherung fokussiert, liegt der Schwerpunkt von AI Security Consulting auf Strategie, Governance, Risikomanagement, Compliance und sicherer Transformation.
Warum ist KI-Sicherheit für Unternehmen jetzt relevant?
KI-Sicherheit wird relevant, weil generative KI nicht nur Geschäftsprozesse verändert, sondern auch die Bedrohungslage verschärft. Phishing-Angriffe sind durch generative KI um 1.265 % gestiegen, rund 40 % aller E-Mail-Bedrohungen sind bereits KI-gestützt, und der Markt für KI-Sicherheit wächst mit einer jährlichen Wachstumsrate von 24,2 %.
Unternehmen setzen KI-Systeme zunehmend in geschäftskritischen Bereichen ein. Damit steigen die Anforderungen an Governance, Risikomanagement, Privacy, Compliance und Sicherheitskontrollen. KI-Sicherheit ist deshalb ein zentraler Bestandteil moderner Cybersicherheit und digitaler Transformation.
Welche Sicherheitskontrollen sind für KI-Systeme wichtig?
Die passenden Sicherheitskontrollen für KI-Systeme hängen vom Einsatzgebiet, dem Gefahrenpotenzial, den regulatorischen Anforderungen, dem Budget und dem Reifegrad des Unternehmens ab. Nicht jedes KI-System benötigt denselben Sicherheits-Stack. Entscheidend ist eine fundierte KI-Risikobewertung.
Zu den wichtigsten Sicherheitskontrollen gehören Guardrails für Prompts und Outputs bei Large Language Models, Zugriffskontrollen für Benutzer, Anwendungen und APIs, Logging, Monitoring, Data Governance sowie Richtlinien für die sichere Nutzung von KI-Technologien.
Die Abwehr von Adversarial Attacks erfordert Filter gegen Eingabemanipulationen. Schutz vor Data Poisoning setzt die Validierung und Bereinigung von Trainingsdaten vor dem Modellstart voraus, während Massnahmen gegen Model Inversion verhindern sollen, dass sensible Trainingsdaten aus KI-Modellen rekonstruiert werden können.
Data Governance hilft zusätzlich dabei, Trainingsdaten vor Vergiftung, Missbrauch und Diebstahl zu schützen. Modell-Auditierungen unterstützen die Bewertung von Bias, Fairness, Transparenz und Manipulierbarkeit.
Warum sind Risiko- und Bedrohungsanalysen für KI-Systeme wichtig?
KI-Systeme verfügen über andere Angriffsflächen als klassische IT-Systeme. Deshalb sind Risiko- und Bedrohungsanalysen ein zentraler Bestandteil von AI Security Consulting.
Durch strukturierte AI Risk Assessments lassen sich spezifische Angriffsvektoren für KI-Modelle identifizieren – beispielsweise Data Poisoning, Prompt Injection, Model Inversion, Adversarial Attacks oder Risiken durch autonome KI-Agenten. Gleichzeitig werden Auswirkungen auf Daten, Geschäftsprozesse, Compliance und Sicherheit bewertet.
Ergänzend kann AI Red Teaming reale Angriffe auf KI-Systeme, Large Language Models und KI-Anwendungen simulieren, um Sicherheitslücken frühzeitig sichtbar zu machen. Da sich Bedrohungen und KI-Technologien kontinuierlich weiterentwickeln, helfen regelmässige KI-Risikobewertungen dabei, neue Risiken frühzeitig zu erkennen und Sicherheitsmassnahmen laufend anzupassen.
Welche Expertise sollte ein AI Security Consulting Partner mitbringen?
Ein AI Security Consulting Partner sollte praktische Erfahrung mit künstlicher Intelligenz, Machine Learning und moderner Cybersicherheit mitbringen. Entscheidend sind Kenntnisse in AI Governance, AI Risk Management, Security Architecture sowie Erfahrung mit KI-Modellen, Large Language Models und relevanten ML-Frameworks.
Vor einer Beauftragung sollten Unternehmen konkrete Referenzprojekte prüfen. Erfolgreich abgeschlossene Projekte zur Absicherung von Large Language Models, KI-Anwendungen oder AI-Governance-Initiativen liefern wertvolle Hinweise auf die tatsächliche Expertise eines Beratungsunternehmens.
Gerade in regulierten Branchen können die Auswirkungen erheblich sein. Ein kompromittiertes KI-System kann beispielsweise Geschäftsentscheidungen beeinflussen, kritische Prozesse manipulieren oder im Gesundheitswesen sogar Patientendiagnosen verfälschen.
Warum benötigen Machine Learning Modelle und KI-Technologien eigene Governance-Kontrollen?
Machine Learning Modelle und KI-Technologien unterscheiden sich von klassischen Softwareanwendungen, weil ihre Ergebnisse stark von Trainingsdaten, Modellverhalten und Nutzungskontext abhängen. Dadurch entstehen Risiken, die klassische Sicherheitskontrollen allein nicht ausreichend abdecken.
Ein zentrales Thema ist Bias und Fairness: Verzerrte Trainingsdaten können diskriminierende oder fehlerhafte Ergebnisse erzeugen. Unternehmen müssen deshalb Diskriminierung in Trainingsdaten identifizieren, minimieren und die Qualität von KI-Modellen kontinuierlich überprüfen.
Warum reichen klassische Cybersecurity und IT-Sicherheit für KI-Systeme oft nicht aus?
Klassische Cybersecurity bleibt wichtig. Sie umfasst Netzwerksicherheit, Cloud-Infrastrukturen, Identity and Access Management, Applikationsschutz und Security Operations. Für KI-Systeme reicht klassische IT-Sicherheit allein jedoch oft nicht aus, weil KI-Modelle, Trainingsdaten, Prompts, Outputs und autonome Entscheidungen zusätzliche Risiken erzeugen.
KI-spezifische Bedrohungen umfassen Prompt Injection, Jailbreaks, Data Poisoning, Model Inversion, Adversarial Attacks und die Manipulation von Trainingsdaten. Model Poisoning kann Hintertüren für zukünftige Angriffe schaffen, während feindliche Eingaben KI-Systeme gezielt zu falschen Ergebnissen führen können.
Hinzu kommt: KI-Systeme verändern sich im Betrieb. Kontinuierliches Monitoring überwacht Modellleistung, Anomalien und Model Drift. Regelmässige KI-Risikobewertungen helfen, neue Bedrohungen frühzeitig zu erkennen und Sicherheitsmassnahmen laufend anzupassen.
Deshalb brauchen Unternehmen einen erweiterten AI-Security-Ansatz, der klassische IT-Sicherheit mit KI-Governance, Data Governance, Risiko- und Bedrohungsanalysen, Sicherheitskontrollen und klaren Reaktionen auf Vorfälle verbindet.
Welche Rolle spielen Governance, Compliance und Erfahrung bei AI Security Consulting?
AI Security Consulting verbindet technische Sicherheit mit KI-Governance, Risk Management, Privacy, Compliance und Erfahrung im Umgang mit Artificial Intelligence. Regulatorische Anforderungen verlangen Governance über den gesamten KI-Lebenszyklus und umfassendes Risikomanagement.
Der EU AI Act verlangt die Bewertung und Steuerung von Risiken bei KI-Systemen. ISO/IEC 42001 legt Anforderungen an Managementsysteme für KI-Sicherheit fest und unterstützt den Aufbau strukturierter Governance-Rahmenwerke. Ziel guter Beratung ist nicht dauerhafte Abhängigkeit, sondern die Befähigung des eigenen Teams.
Welche Überlegungen sind vor dem Einsatz von KI-Systemen wichtig?
Vor dem Einsatz von KI-Systemen sollten Unternehmen grundlegende Überlegungen zu Daten, Zugriffen, Modellen, Compliance und Reaktion auf Vorfälle klären.
Dazu gehören Fragen wie: Welche Informationen werden verarbeitet? Welche KI-Risiken bestehen? Wer trägt Verantwortung? Welche regulatorischen Anforderungen gelten? Wie werden Ergebnisse überwacht? Und welche Reaktion ist vorgesehen, wenn ein KI-System unerwartetes Verhalten zeigt?